
VPS-i turvamine: esimesed viis minutit
Uut serverit internetis skannivad mõne minutiga robotid, kes proovivad paroole. Nende sammudega oled neist tublisti ees. Täida need root-kasutajana.
1. Uuenda kõik ja lülita sisse automaatsed uuendused
- Ubuntu ja Debian:
apt update && apt upgrade -y, seejärelapt install -y unattended-upgradesjadpkg-reconfigure -plow unattended-upgrades. - AlmaLinux ja Rocky Linux:
dnf upgrade -y, seejäreldnf install -y dnf-automaticjasystemctl enable --now dnf-automatic-install.timer.
2. Sisselogimine võtmega, paroolid välja
Lisa kõigepealt oma SSH-võti serverisse (vaata VPS-i sisselogimine SSH-ga) ja testi, kas võtmega sisselogimine töötab. Seejärel määra failis /etc/ssh/sshd_config:
PasswordAuthentication no
ja taaskäivita SSH käsuga systemctl restart ssh (AlmaLinux ja Rocky: systemctl restart sshd). Hoia praegune sessioon avatuna, kuni oled teises aknas kontrollinud, et pääsed ikka sisse.
3. Tulemüür
- Ubuntu ja Debian:
apt install -y ufw, siisufw allow OpenSSH, veebisaidi jaoks soovi korralufw allow 80,443/tcpjaufw enable. - AlmaLinux ja Rocky Linux: firewalld on juba olemas. Näiteks
firewall-cmd --permanent --add-service=http --add-service=httpsjafirewall-cmd --reload.
Jäta SSH (port 22) alati avatuks, muidu lukustad end välja.
4. Fail2ban arvamiskatsete vastu
apt install -y fail2ban või dnf install -y epel-release && dnf install -y fail2ban, siis systemctl enable --now fail2ban. Vaikimisi blokeerib see IP-aadressid, mis proovivad liiga tihti vale parooli.
5. Hetktõmmis turvavõrguna
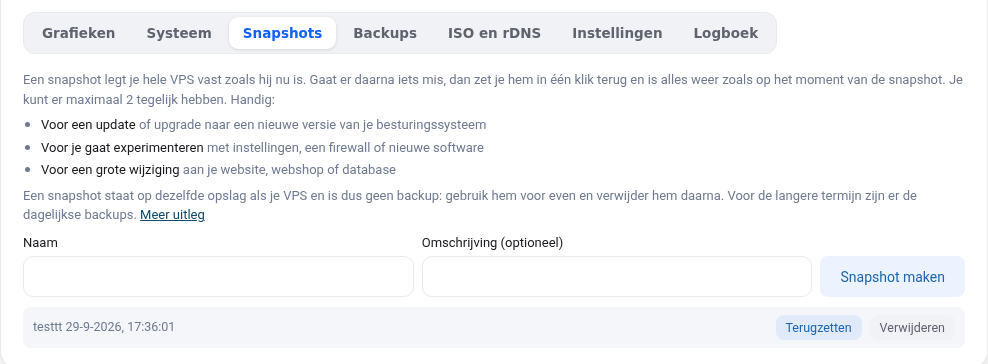
Tee VPS-i aknas hetktõmmis (snapshot), enne kui teed suuri muudatusi. Kui midagi läheb valesti, taastad selle ühe klõpsuga. Vaata VPS-i hetktõmmised ja varukoopiad.
Jäta qemu-guest-agent alles
Programm qemu-guest-agent on vaikimisi paigaldatud. Sellega saad VPS-i aknas määrata uue root-parooli ja näed kettakasutust. Ära seda eemalda.